
棱镜门爆发信息安全深思
互联网从1969年诞生于美国,是全球性的网络,是一种公用信息的载体。在互联网上用户可以进行社交通讯以及资料的查询。然而互联网在为用户带来良好体验的同时也在遭受着各种问题的侵蚀。
在上半年被爆出的“棱镜门”事件,前美国中情局(CIA)雇员斯诺登扔出来额一颗重磅炸弹“棱镜”。据了解,"棱镜"项目涉及美国情报机构在互联网上对包括中国在内的多个国家的主要信息进行监听,其中有电子邮件、即时消息、视频、照片、存储数据、语音聊天、文件传输、视频会议、登录时间和社交网络资料等细节的监听。
通过“棱镜门”时间也引发了各国政府、企业乃至个人信息安全的重新审视与执行,我们在对于互联网信息化和网络化高度依赖的今天,对于保护自己的信息数据安全是至关重要的。与此同时信息泄露也为暴露出了国内企业在安全方面存在的诸多忙于与隐患。例如国内企业重体验轻安全、盲目选择国外品牌的电子类产品等问题已经存在已久。然而企业在这些事情的背后并没有意识到安全隐患。
据相关报道,由于受"棱镜门"的爆发时间影响,最近国内金融行业正字啊实行去掉“IOE”策略(I是指IBM,金融行业主要使用其主机产品;O是指Oracle,其数据库软件在金融行业广泛使用;E是指EMC,金融行业的存储多用其产品),准备在三到五年内逐步淘汰这些国外厂商的产品和服务
科技创新有可能成为“陷阱”
众多国内企业在安全体系建设上存在这诸多隐患,信息安全认知差、意识薄弱,信息安全问题事前无防备、事后弥补不及,信息安全体系建设尚未开始,这些可以说是很多国内企业在信息安全方面的现状。
新科技推出反变“陷阱”
然而,在过去几年当中各类“泄密门”也是层出不穷,对于各种核心数据也造成了严重的威胁。通过这些泄密门的事件使得政府单位和企业也对与数据安全防泄密也越来越重视了。但是目前的现状是有大部分企业还是对数据安全没有足够的重视。通过棱镜门时间的发生也让这些企业对数据安全从自信的地位一落千丈。
数据安全的核心问题是防止泄密,但是再现如今网络飞速发展的社会,数据泄露已经可以从多个途径进行泄露,其中就包括了操作系统、交换机等设备,这些设备的安全应该一样纳入基础设施的范围之内。
在近日,国家信息中心信息安全研究与服务中心联合瑞星发布了《2013年上半年中国信息安全综合报告》,对上半年的病毒、恶意网址、个人隐私、移动互联网及企业信息安全等五大方面进行了详细分析。
通过报告可以了解到,通过社会科技不断飞速发展,我们实现了虚拟化、云应用、BYOD以及目前最新推出的可穿戴终端设备的推出。虽然这些全新的技术与设备对于我们的日常生活都带来了帮助,但是带来帮助的同时也带来了无限的威胁,并且可能会引发互联网全面泄密时代的来临。
全新技术带来了便捷是否也带来全新挑战
云应用与虚拟化在当下这个时代是两个热门的话题,在给用户带来的便捷与提高工作效率的同时,也为企业带来了全新的挑战。云计算服务在企业中实施的同时也会带来风险,云计算托管商无法保证7X24小时无间断运转,会遭受资金、社会环境等各方面的制约后会发生不可避免的服务中断事故,然而在中断之后这将会为企业带来重大的损失。
全新科技带来便捷也带来了挑战
另外,企业数据存储也会成为另一个较大的信息安全隐患,如果有黑客侵入数据服务器之后,企业将会面临重要数据被窃的情况发生,对企业造成无法挽回的重大损失。
BYOD的诞生让办公变得更加方便,但是与此同时也会使办公数据与死人设备的物理边界消失,尤其适用WiFi的应用扩大了网络接入的范围,这样接入位置将不能固定与某个物理网络端口上,外来人员还可能通过破解无线信号的方式潜入到单位内网中。
所以,企业在使用BYOD的时候不仅要考虑对于工作的便捷性,还要考虑到对于企业中的信心安全影响,要针对企业中的人员、设备、网络、应用和数据这个五个方面进行全方位的安全建设。
全新安全泄露点 无线路由器漏洞被监视
在上半年的时间当中信息安全问题已经层出不穷了,并且有很大一部分信息泄露是因为家中非常不起眼的无线路由器造成的。如今无线路由器已经是信息安全中的一大重要漏洞,其中存在这样重大漏洞的路由器品牌包括了国内外多个知名品牌,这些漏洞使得许多家中乃至公司网路殴斗随时处于被其他人监控的状态中。
无线路由器成为全新泄漏点
一些精明的黑客可以利用无线路由器的重要漏洞进行入侵,并且会对整个网络中的电子设备进行全面的监控,包括所有电子设备中的内置摄像头与麦克,硬盘中的文件以及用户对电子设备进行的所有操作,通过这样的操作黑客可以轻而易举的取得一些信息数据并且还有可能侵犯个人的隐私。
黑客的入侵工作非常简单,由于绝大多数用户在对路由器进行安装时只是进行了简单的网络设置,并没有对路由器进行定期的固件检查与设置检查,对固件没有及时的刷新新版本,所以这样的无线路由器一旦被黑客入侵,用户的所有信息数据将会被终身监控。
通过对无线路由器进行深入的设置可以大大降低被黑客入侵的几率,用户可以通过对无线设备、网线网卡、数据传输和SSID标识这几个方面进行有效的限制。并且目前数据防泄密市场已经度过了鱼龙混杂的时代,再加上用户对数据安全更加重视,很有可能防泄密产品市场将会进行一次打的洗牌。而且,已经实施了防泄密产品的用户,也会随着产品的更新换代而将自我保护做到更好。
“泄密门”层出不穷 手段越发诡异
在初期的泄密门时间当中充当利刃的大多数要归结于越发强大的病毒体系,黑客可以通过病毒进行对服务器的内容窃取。在后来不断发展当中,又出现了"钓鱼"这个手段,根据调查显示广东省在今年上半年遭受过2733万次这种手段的攻击,位居全国第一。
但是这样的手段随着公安机关的告破与各种警惕为人们敲响了警钟,随之衍生出了新的手段进行信息数据的窃取。目前最新手段为电磁泄漏,而且这种趋势愈演愈烈,给信息安全视野造成了很大的威胁。
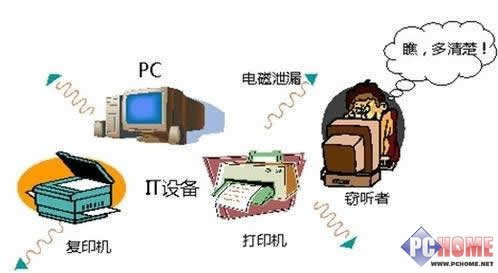
电磁泄漏结构图
电磁泄漏是指信息系统的设备在工作时能经过地线、电源线、信号线、寄生电磁信号或谐波等辐射出去,产生电磁泄漏。这些电磁信号如果被接收下来,经过提取处理,就可恢复出原信息,造成信息失密。具有保密要求的计算机信息系统必须注意防止电磁泄漏。
有资料表明:普通计算机显示终端辐射的带信息电磁波可以在几百米甚至一公里外被接收和复现;普通打印机、传真机、电话机等信息处理和传输设备的泄漏信息,也可以在一定距离内通过特定手段截获和还原。
这种电磁泄漏信息的接收和还原技术,目前已经成为许多国家情报机构用来窃取别国重要情报的手段。当然,对电磁泄漏信息的截获还原并不是无条件的,只有强度和信噪比满足一定条件的信号才能够被截获和还原。因此,只要采取一定的技术措施,弱化泄漏信号的强度,减小泄漏信号的信噪比,就可以达到防护电磁信息泄漏的目的。
从技术上面防范电磁泄漏可采取的方法包括抑源法、屏蔽法和噪声干扰法。抑源法通过降低或消除计算机电磁泄漏源的发射从根本上解决问题,屏蔽法则通过阻断发射和传导途径来达到电磁信息泄漏防护的目的,而噪声法是则是通过添加与信息相关的噪声,增大窃收泄漏信息的难度。
总结
防范攻击不如揪出幕后黑手
在过去企业没有实施防泄密产品会将自己置身于危险当中,现如今如果企业选错了防泄密产品同样会将自己推向危险的边缘。在越来越多的企业意识到防泄密重要性的情况下,企业在防泄密产品选型上应该更加理智,看清现在的形式,切勿盲目选择。并且要根据企业自身的情况选择最适合自己的产品及解决方案。
姑且不论“棱镜门”事件的结实到底如何,通过这次信息安全风暴人们应该为自己敲响警钟。在保护信息安全的同时,还应对企业内部进行深入的信息安全评估,以防止泄露门的再次发生。


