寻找病毒释放的文件
这帖讨论的是“非感染性病毒”的初步侦察。不涉及其它。
中毒后,杀不净。这是件另菜鸟头大的事。
某些情况下,问题的根本原因在于:中招者并不知道病毒到底带入了多少恶意程序到系统中。
因此,摸清中毒系统的基本情况是杀毒的关键一步。这好比打仗。摸不清敌情,这仗就很难打胜。
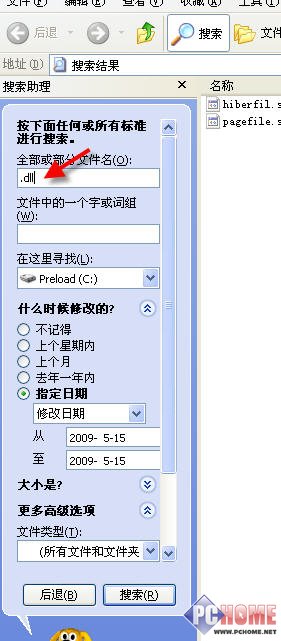
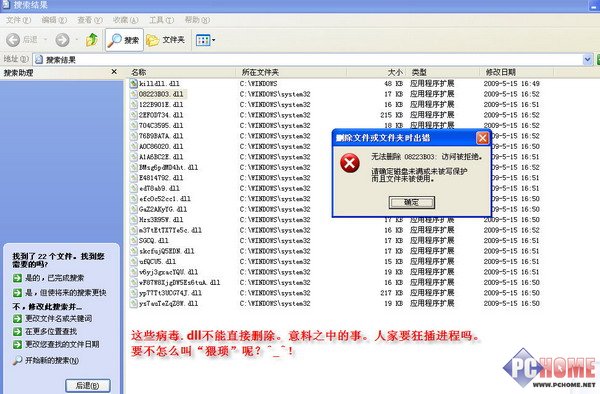
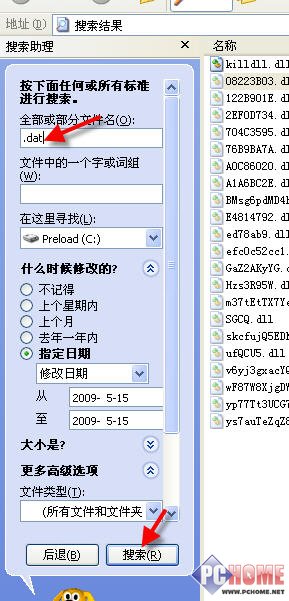
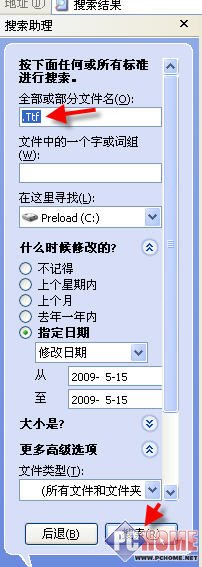
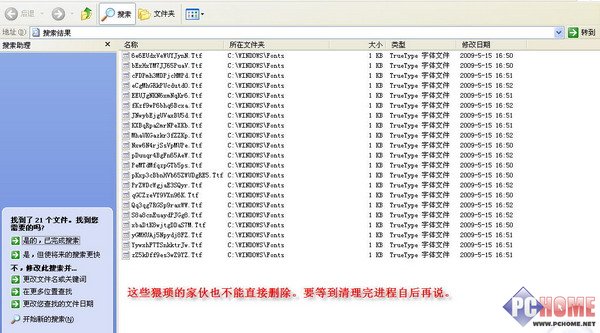
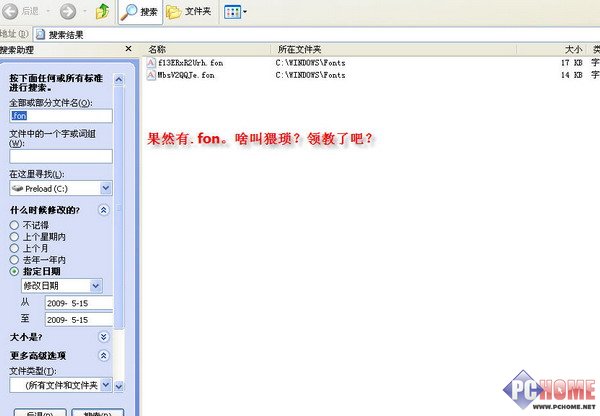
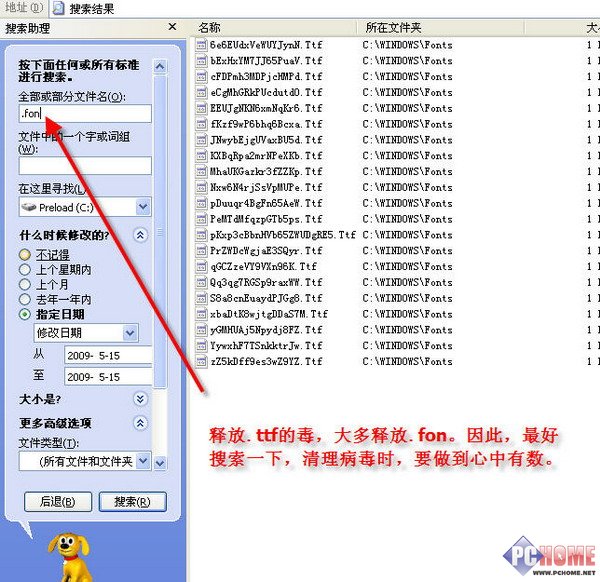
其实,只要知道中毒的具体日期,摸敌情这一步做起来并不算太难,也不需要什么高级工具。用系统的搜索工具,多数情况下即可解决问题。
下面是个例子:
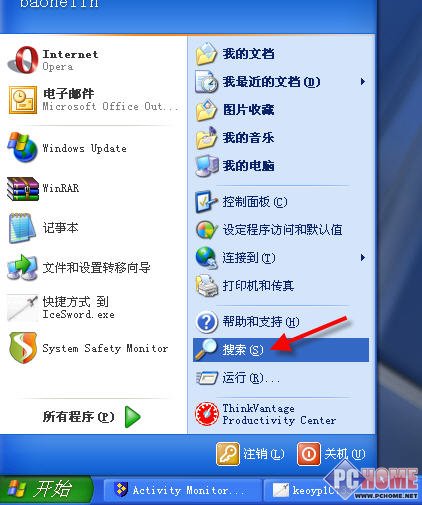
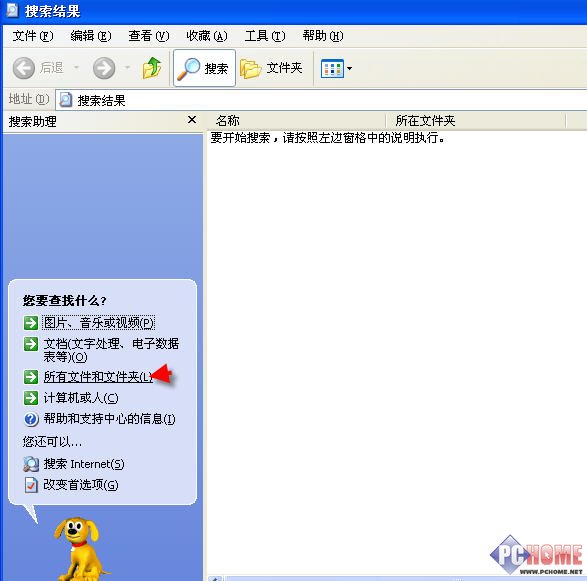
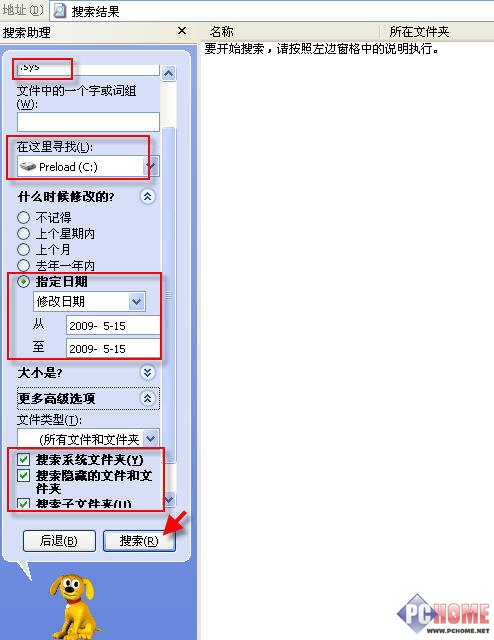
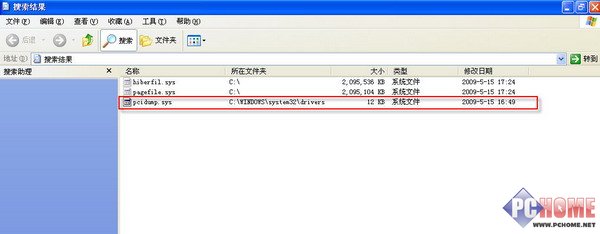
文件后缀名寻找
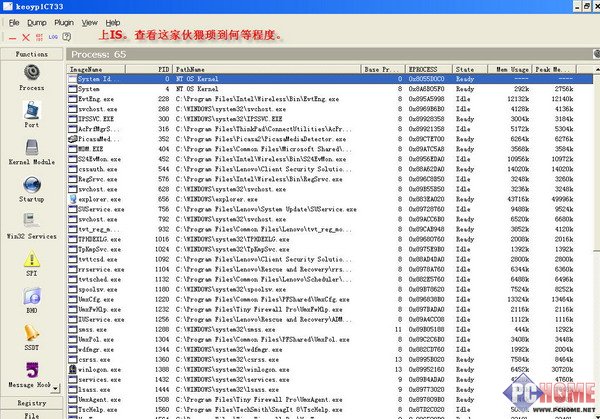
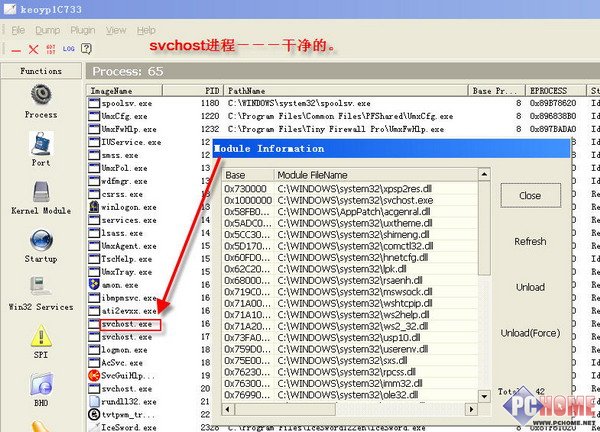
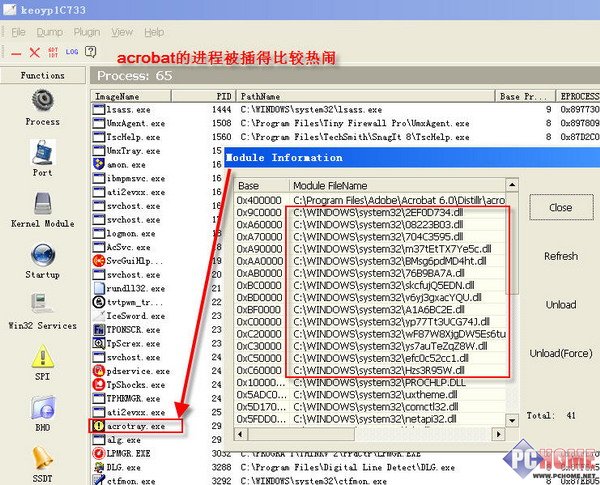
运用冰刃检查进程
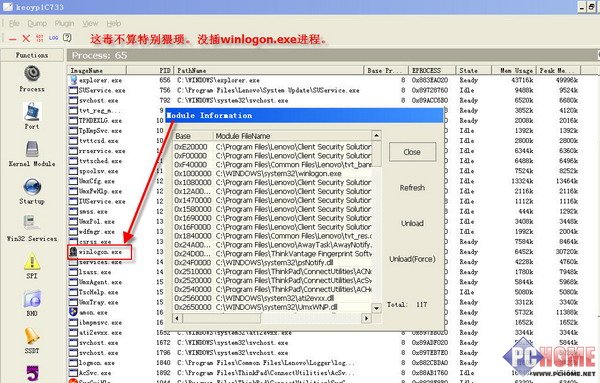
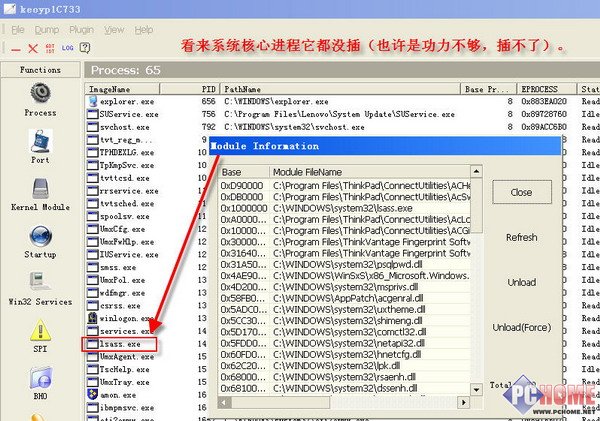
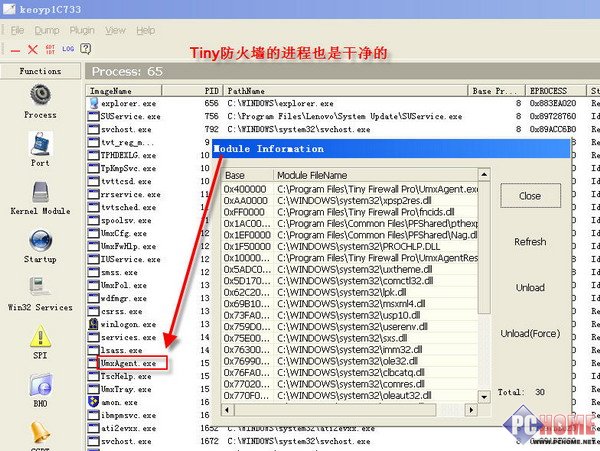
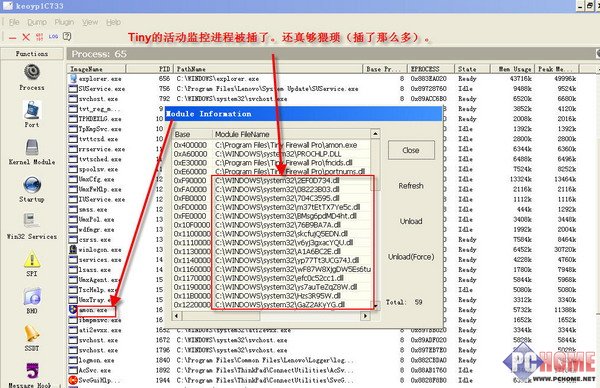
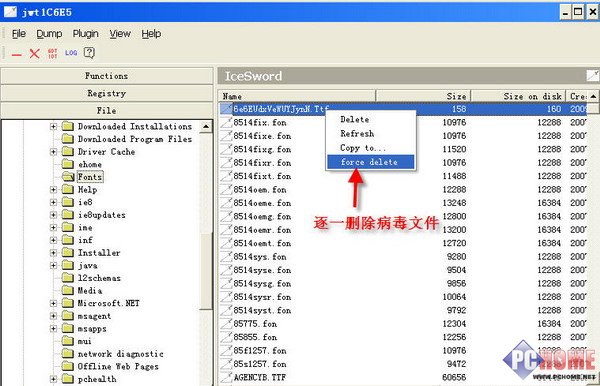
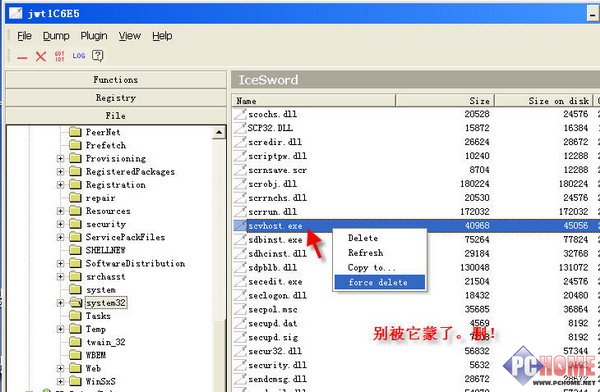
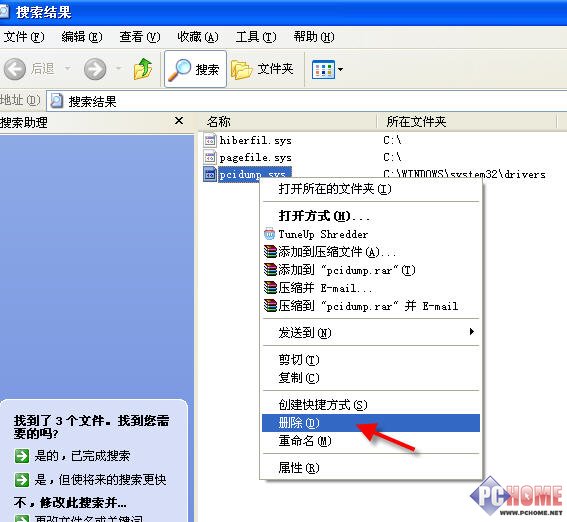
逐一痛宰病毒文件
基本问题都搞掂了。
小结:系统核心进程是干净的。应用程序进程----大多插入了病毒模块。
下一步就是杀毒了:
1、断开网络。用IS禁止进程创建。
2、结束所有被插应用程序进程。
3、用IS逐一痛宰病毒文件。这段操作需要的冷静、细心。