
一周前,微软已开放了新一代服务器操作系统Windows Server 2008 R2 RTM版本的下载。尽管相对于Windows Server 2008,新版本只是在名称前面加上了一个R2,但这并不表示它只是在原版基础上的一次简单升级更新。事实上,Server 2008是基于VISTA核心的,而Windows Server 2008 R2则是基于新版Windows 7核心的,Windows Server 2008 R2并不是Windows Sever 2008更新升级版本,两者并没有附属关系,Windows Server 2008 R2完全可以视作一次重量级的发布。与原版相比,新版本在很多方面都有显著提升,而其中也包括许多微软一直以来颇为关注的安全特性方面的内容。那么,Windows Server 2008 R2究竟有哪些安全特性方面的增进呢,这里就让我们来稍微了解一下。
Direct Acess —— 提供更方便、更安全的远程联机通道
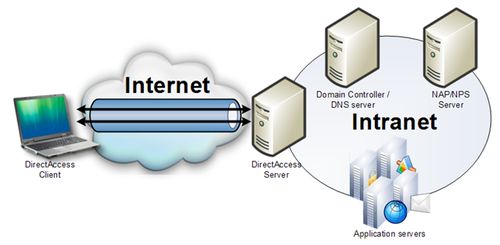
事实上,我们可以将Windows Server 2008 R2视为Windows 7的服务器版本,而一般所说的Windows 7则是其客户端版本,因而在Windows Server 2008 R2中,不少安全特性是通过与Windows 7进行配合来实现的。而这其中的Direct Access就是Windos 7和Windows Server 2008 R2中的最重要的一项安全功能特性。凭借这个功能,外网的用户可以在不需要建立VPN连接的情况下,高速、安全的从Internet直接访问公司防火墙之后的资源!
Direct Access功能克服了VPN的很多局限性,它可以自动地在外网客户机和公司内网服务器之间连接双向的连接。当Direct Access工作时,客户机建立一个通向Direct Access Server的IP v6隧道连接。这个IP v6的隧道连接,也可以在普通的IP v4网络上工作。连接过程中,Direct Access Server承担了网关的角色,连接内网和外网之间。Direct Access使用IPsec进行计算机之间的验证,这也允许了IT部门在用户登录之前进行计算机的管理。
BitLocker to Go —— 支持可移除式储存装置加密
Windows Server 2008 R2 和Windows 7中的BitLocker功能更为强大,可以用于加密可移动驱动器。如今由于USB设备已经无处不在,USB设备的移动性及可携带性,可能带来的病毒传播的风险,或者丢失和被盗导致公司数据丢失的风险,而这一功能将有助益提高使用USB设备时的安全性。
Windows Server 2008 R2和Windows 7的BitLocker To Go新功能可以让IT管理员使用组策略迫使用户在写入移动驱动器前启用BitLocker,使其更加安全。而恢复密钥可以存储在Active Directory中。你同样可以阻止用户连接非加密USB驱动器到计算机。
AppLocker —— 有效控制用户端的应用程序
AppLocker是Windows 7 和Server 2008 R2 中的新功能,取代了难以操作和范围有限的旧的Software Restriction Policies,AppLocker为用户提供更好的灵活性,并且其规则更加难以规避。AppLocker允许你创建规则来控制哪些文件可以运行,并可以将这些规则运用与特定的用户或者组(但不是计算机。)
你可以根据文件属性(如发行者、产品名称、文件名称或者文件版本)来制定规则,这些都在数字签名(发行者规则)中可以找到,你还可以基于目录路径来限制程序(路径规则),或者你可以使用加密hash来鉴定想要控制的程序(hash规则),你还可以为这些规则类型创建例外情况。
也就是说,企业可以透过不可随意修改的发行者信息,有效禁止或允许应用程序的执行。默认情况下,这也被认为是最佳安全做法,AppLocker配置为拒绝所有文件,除了那些明确允许的文件外。
集成DHCP故障转移、支持DNSSEC —— 提升DNS的安全性
在Windows Server 2008 R2中集成了DHCP故障转移这一新特性,DHCP故障转移允许管理员通过Windows DHCP服务器计划和部署一个高弹性的DHCP环境。当DHCP出现故障后迁移到新的系统,阻挡对DNS的攻击,从而提高DNS的安全性。该特性还能应作为一个用来构建Windows IP管理解决方案的平台,为管理员在管理他们的DHCP架构时提供了一个全面的体验。
Windows Server 2008 R2中还引入了对域名系统安全扩展 (DNSSEC) 的支持。通过 Windows Server 2008 R2 DNS服务器,用户现在可以签名和承载已进行 DNSSEC 签名的区域,为其DNS基础结构提供安全性。
除此之外,Windows Server 2008 R2还增加了Best Practices Analyzer这项功能,它可以自动检查WS08R2 Active Director、DNS、IIS、Remote Desktop Service等的设定。总之,这些功能或多或少起到了加强Windows Server 2008 R2安全性的作用。
不过,Windows Server 2008 R2也可能带来一些信息安全方面的不利影响,比如其DirectAccess功能,尽管看起来会带来诸多好处,但可能这些好处会被部署DirectAccess的复杂性技术要求所抵消。而Server 2008 R2只支持64位应用,这样,对于32位应用的兼容过程中,也可能产生一些问题。


