
臭名昭著的机器狗,给我们普通网民带来的阴影还没有消除,牛年起初,输入法杀手(又名犇牛)又给网民带来了一阵恐慌,修改和替换系统文件的病毒越来越多,这类病毒相对于传统病毒隐藏性更好,手动查杀变的更加困难,对于普通用户来说几乎对此束手无策。此类病毒一般都会下载大量的后门、盗号木马等病毒运行,对用户的个人隐私和虚拟财产构成很大的威胁,其危害性远大于普通后门、木马。
近日微点查获了一个名为“Worm.Win32.AutoRun.our”的此类病毒,该样本是使用“vc”编写的蠕虫程序,由微点主动防御软件自动捕获,采用“Nspack”加壳方式,企图躲避特征码扫描,加壳后长度为“32,246 字节”,图标为
病毒扩展名为“exe”,主要通过”文件捆绑“、”下载器下载“、”移动存储介质“等方式传播,病毒主要目的为下载大量病毒并运行。
用户中毒后,会出现安全软件无故关闭,网络运行缓慢,出现大量未知进程,windows系统无故报错等现象。
已安装使用微点主动防御软件的用户,无须任何设置,微点主动防御将自动保护您的系统免受该病毒的入侵和破坏。无论您是否已经升级到最新版本,微点主动防御都能够有效清除该病毒。如果您没有将微点主动防御软件升级到最新版,微点主动防御软件在发现该病毒后将报警提示您发现”未知木马“,请直接选择删除处理(如图1);
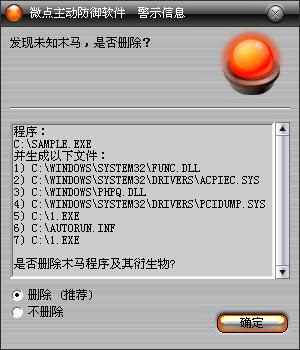
图1 微点主动防御软件自动捕获未知病毒(未升级)
如果您已经将微点主动防御软件升级到最新版本,微点将报警提示您发现”Worm.Win32.AutoRun.our“,请直接选择删除(如图2)。
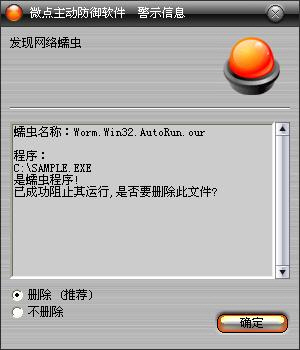
图2 微点主动防御软件升级后截获已知病毒
未安装微点主动防御软件的手动解决办法:
1、使用相同版本文件替换:
%SystemRoot%\system32\drivers\gm.dls
%SystemRoot%\explorer.exe
2、修复%SystemRoot%\system32\drivers\etc\hosts和所有被修改的*.exe,*.htm和*.html文件
3、手动删除以下文件:
%SystemRoot%\system32\drivers\pcidump.sys
%SystemRoot%\system32\func.dll
%SystemRoot%\phpq.dll
%SystemRoot%\temp\explorer.exe
X:\AUTORUN.inf
X:\1.exe (X:为任意盘符)
4、手动删除以下注册表值:
键:HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\UPDATEDATA
键:HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\pcidump


