
(2009.05.17-2009.05.23)
据冠群金辰全球反病毒检测网络报告,本周的病毒情况继续保持近期比较平稳的状态,病毒数量的总量较之前略有下降,新增病毒数稍有上升,未发现有严重危害的新型病毒。专家提醒:注意及时升级反病毒程序特征库。
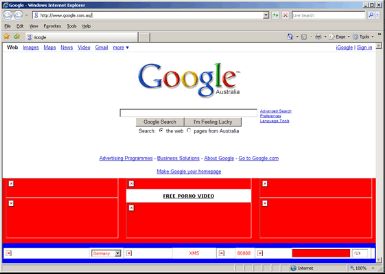
本周关注病毒特洛伊病毒Win32.AdClicker.MJ病毒属性:特洛伊木马;危害性:中等危害。病毒特性:Win32/AdClicker.MJ是一种特洛伊病毒,能够下载其他恶意软件到受感染的系统上,并修改用户浏览器,在IE浏览器中以显示广告的形式宣传色情网站。该病毒感染方式:Win32/AdClicker.MJ一般被Win32/SillyDl和Win32/SillyBHO(这两种都是近期常见的下载器程序)病毒的变体下载或生成。在被感染系统中病毒将自身注册为BHO(Browser Helper Object,浏览器辅助对象),作为IE的插件运行。例如:1、下载并执行任意文件。Win32/AdClicker.MJ试图从IP地址为78.157.141.43处下载并运行一个文件。下载的文件可能是Win32/SillyDl或Win32/Droplet变种。2、篡改Internet浏览器配置。当用户运行Internet Explorer时,Win32/AdClicker.MJ在每个网页的底部增加一个画面用以宣传色情内容。在下面的实例中,该特洛伊程序修改了浏览器中显示的谷歌主页,并在该页面增加了红色框广告“free porno video”。如果用户不小心点击了增加的画面,就会把用户指向到有害信息的 IP地址。
其他近期新病毒的资料可参考:http://www.kill.com.cn/product/bingdujieshao/index.asp
本周的一些常见病毒列表:
病毒名称
特性
Win32/Hotpop!generic
新蠕虫病毒,可通过u盘传播并下载其他盗号木马程序。
JS/SillyDLScript.FO/GL
后门程序,一般通过其他木马下载器或者网站挂马方式感染用户系统。
Win32/SybuexA!generic
木马下载器脚本病毒;属于很多木马程序的触发脚本;主要通过ie漏洞激活并传播。
特洛伊病毒Win32.FakeAV家族
Win32/FakeAV.ABP是一种特洛伊病毒,能够伪装成合法的反病毒程序,并显示出不同的提示被感染的警告信息。它还会下载其它的恶意软件到被感染机器上。
Win32/Gamepass.SF!downloader
网游盗号类木马家族。近期的部分变体会以.ttf文件为后缀放置到系统的%windows%/Fonts目录,伪装为系统字体文件。
Win32.Zlob
新出现的VB编写的木马下载器家族
Win32.Wowpa!generic
一种记录按键的木马程序,它一般是被其它恶意软件安装。它尝试盗窃与Massively Multiplayer Online Role Playing Game (MMORPG) "World of Warcraft"游戏相关的用户名和密码。
win32/bosbot
是一种下载的木马病毒,还会盗窃网络游戏账号和密码。感染病毒后,系统会明显变慢,局域网内会有大量arp攻击,严重阻塞网络通讯。特洛伊病毒会将IE主页修改为www.ku2009.com。修改注册表键值,使某些杀毒软件失效,并禁止访问某些与安全相关的网站。
Win32/Frethog.CIG|CIL
网游盗号类木马,传播途径主要是网站挂马或其他安装包携带。
Win32/MS08-067!exploit
这是一类通过MS08-067漏洞进行传播的蠕虫。病毒为了执行stacked-based buffer overflow黑客行为,会发送RPC请求到存在漏洞的系统。
安全防范建议1、对于个人PC,重要的系统补丁应及时安装;对于企业用户,应加强补丁管理意识,尤其对服务器等重要系统应尽早安装;2、不访问有害信息网站,不随意下载/安装可疑插件,并检查IE的安全级别是否被修改;3、使用KILL时注意及时升级到最新的病毒库版本,并保持时时监视程序处于开启状态;4、不要随意执行未知的程序文件;5、合理的配置系统的资源管理器(比如显示隐含文件、显示文件扩展名),以便能够更快地发现异常现象,防止被病毒程序利用。


