
20日,记者从金山毒霸云安全中心获悉,“猫癣”(又名“犇牛”)的幕后集团已将黑手伸向IE7最新高危漏洞(ms09-002),迅速替换了原先的 IE7 xml 漏洞,正以前所未有的力度大面积推广“猫癣”下载器,抢在用户打漏洞补丁前实现利益最大化。
自金山毒霸率先预警IE7最新高危漏洞仅一天后,“猫癣”幕后集团已正通过各种渠道大力推介该漏洞。其中包括攻击大型网站,在页面植入恶意代码,一旦还没来得及修补漏洞的用户浏览,网游、QQ帐号等一切私人消息将面临被窃取的风险。
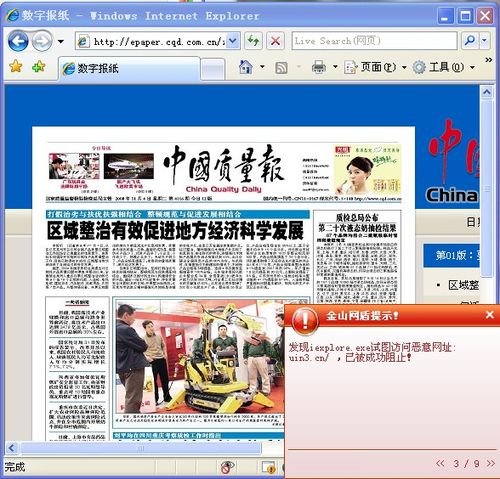
金山毒霸反病毒专家介绍,“猫癣”的幕后集团针对该漏洞,利用了IE对释放的对象重利用的异常,迅速编写shellcode,一旦用户感染即可在客户端远程执行代码。
金山毒霸反病毒专家第一时间为用户提供了全面防御方案,用户可使用全功能并永久免费的金山网盾拦截该漏洞的入侵。金山网盾独有的漏洞阻断技术可以完全阻断未知恶意脚本入侵。快速下载通道http://www.duba.net/zhuansha/263.shtml(金山系统急救箱已针对该漏洞快速修补无副作用,并集成金山网盾) 目前,金山毒霸“云安全”中心已经进入快速应急流程,将时刻密切关注ms09-002漏洞的发展,专家同时提醒由于挂马网站会同时利用多种漏洞进行攻击,用户可以下载清理专家(http://www.duba.net/qing/)对系统进行更全面的系统修复,以免感染“猫癣”等木马下载器,造成不可挽回的经济损失。
据了解,“猫癣”自一月被金山毒霸发现以来至今,变种数多达2000余种,高峰时期全国日均感染量超过60万台。专家预计,在今后更长时间里,“猫癣”和它所衍生出的一系列下载器将会是国内电脑用户最需要警惕的安全威胁。


