
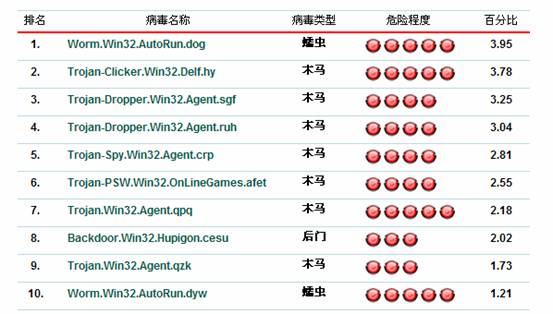
卡巴斯基6月2日至6月8日每周病毒报告
本周在线游戏类病毒有所减少,但是间谍类木马却明显增多,本周后门家族依然很低调,只有一个灰鸽子病毒登陆排行榜,蠕虫家族的Worm.Win32.AutoRun.dog病毒还是扮演者大哥大的角色,占据排行榜的首位,而此家族的新变种Worm.Win32.AutoRun.dyw最新上榜,排在了第十位。
本周关注病毒:•病毒名称:Trojan-Spy.Win32.Agent.crr(木马间谍变种) •文件大小:36864字节 •病毒类型:木马 •危害等级:★★★★★ •影响的平台:WIN9X/ME/NT/2000/XP/2003
病毒表现(X代表任意数字与字母的组合):•此病毒运行后创建以下文件 C:\windows\svzbeh.dll C:\windows\ybehlp.exe 。 专家建议: •1.在任务管理器中查看是否有陌生的比较可疑的进程存在。 •2.及时打全系统补丁。 •3.在使用MSN或QQ类的即时聊天工具时,注意它们运行是否正常。 •4.尽快安装卡巴斯基反病毒软件并开启实时监控功能。 •5.注意经常更新杀毒软件的病毒库来阻止被新病毒感染。
手动查杀方法:•进入到安全模式删除以下文件: C:\windows\svzbeh.dll C:\windows\ybehlp.exe 。
下周病毒预测: 预计下周间谍类木马还将继续增多,此类病毒通过偷窃用户在计算机上存储的信息,如个人网上银行账户和密码,电子邮箱的密码,以及用户的网络行为等,利用用户的网络资源,把这些信息发送到远端的服务器,从而损害客户的利益。
专家预防建议: •1.建立良好的安全习惯,不打开可疑邮件和可疑网站。 •2.不要随意接收聊天工具上传送的文件以及打开发过来的网站链接。 •3.使用移动介质时最好使用鼠标右键打开使用,必要时先要进行扫描。 •4.现在有很多利用系统漏洞传播的病毒,所以给系统打全补丁也很关键。 •5.安装专业的防毒软件升级到最新版本,并开启实时监控功能。 •6.为本机管理员帐号设置较为复杂的密码,预防病毒通过密码猜测进行传播,最好是数字与字母组合的密码。 •7.不要从不可靠的渠道下载软件,因为这些软件很可能是带有病毒的。


