
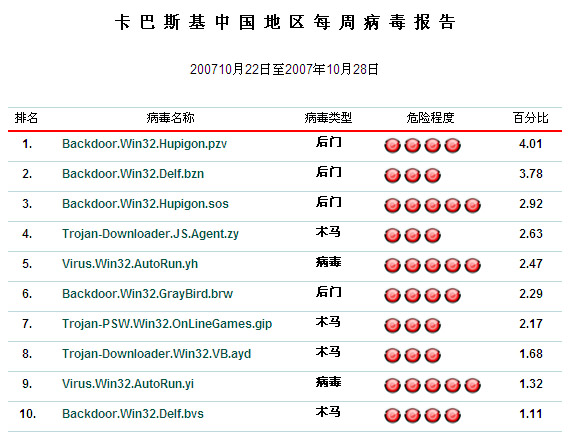
在本周灰鸽子依然高居榜首,排第一的和第三的均是灰鸽子的变种。其中,Backdoor.Win32.Hupigon.pzv依然稳坐排行榜首位,并且百分比也有所上升,上周的季军已经滑落到了第十的位置,已经到了排行榜的边缘。替代它的是Backdoor.Win32.Hupigon.sos。Virus.Win32.AutoRun.yh和 Virus.Win32.AutoRun.yi最新上榜,分别排在了第五和第九的位置,有趣的是AutoRun类病毒以它特有的特性一直在排行榜中占有席位,并且变种也是越来越频繁。
本周我们需要关注的病毒:Virus.Win32.AutoRun.yh病毒表现(X代表任意数字与字母的组合): 生成以下文件: C:\Program Files\Common Files\Microsoft Shared\sqvyjpi.exe C:\Program Files\Common Files\System\rxuwaey.exe C:\Program Files\less.exe 并在系统进程中添加 C:\Program Files\Common Files\Microsoft Shared\sqvyjpi.exe C:\Program Files\Common Files\System\rxuwaey.exe 写入注册表(启动项) HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\qoknatr HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\uqunnpm 专家建议: 1.在任务管理器中查看是否有陌生的比较可疑的进程存在。 2.及时打全系统补丁。 3.尽快安装卡巴斯基反病毒软件并开启实时监控功能。 4.注意经常更新杀毒软件的病毒库来阻止被新病毒感染。 手动查杀方法: 进入系统安全模式,删除以下文件: C:\Program Files\Common Files\Microsoft Shared\sqvyjpi.exe C:\Program Files\Common Files\System\rxuwaey.exe C:\Program Files\less.exe 删除注册表启动项: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\qoknatr HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\uqunnpm 下周病毒预测:在下周,我们应注意Trojan-DownLoader.Win32.hmir.f,这个病毒会写入文件到c:\windows\system32以及c:\windows\system32\drives中,系统在运行时这些文件会嵌入到系统正常的进程之中,让我们难以处理。专家预防建议: 1.建立良好的安全习惯,不打开可疑邮件和可疑网站。 2.不要随意接收聊天工具上传送的文件以及打开发过来的网站链接。 3.使用移动介质时最好使用鼠标右键打开使用,必要时先要进行扫描。 4.现在有很多利用系统漏洞传播的病毒,所以给系统打全补丁也很关键。 5.安装专业的防毒软件升级到最新版本,并开启实时监控功能。 6.为本机管理员帐号设置较为复杂的密码,预防病毒通过密码猜测进行传播,最好是数字与字母组合的密码。 7.不要从不可靠的渠道下载软件,因为这些软件很可能是带有病毒的。


