
微软管刚刚修复了一个历时悠久的漏洞,据说在某些情况下,攻击者可借此在所有Windows系统上执行恶意代码,并取得计算机的完整控制权。特别需要注意的是,Windows Server 2003暂时还未被提供这一补丁。而在其支持周期只剩5个月的时候,微软所承诺的“继续支持”确实令人捏把汗。
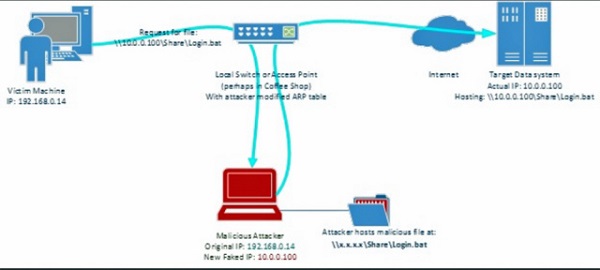
该漏洞耗费了微软12个月的时间去修复,用到了动态目录(Active Directory)服务的企业机构和政府网络皆受到影响。
该数据库内建于Windows之中,并且作为系统的“流量安全警卫”而存在,旨在为授权用户赋予特定的权限、以及映射本地网络上的各种可用资源。
软件将这一漏洞划为MS15-011,首次报道它的研究人员名叫Jasbug。该漏洞允许攻击者监视用户与动态目录之间的网络流量,并且可以通过中间人攻击的方式,在目标机器上执行恶意代码。
在周二公布的博文中,JAS Global Advisors警告称:“所有隶属于企业动态目录下的计算机和设备均面临这一风险,该漏洞可被远程利用,并且可能让攻击者获得目标设备上管理员级别的授权。对于那些连接到公共互联网上的‘漫游机器’(Roadming machines)——比如通过虚拟专用网——其风险尤为巨大”。


