
当地时间10月11日,微软发布了第11期安全情报报告(Security Intelligence Report),本期报告提供了有关微软和第三方软件中的软件漏洞、恶意代码威胁和可能不需要的软件的深入分析。这些分析是微软在过去多年详细的趋势分析的基础之上做出的,并且分析的重点是 2011 年上半年的数据。报告包括对在全世界 100 多个国家/地区发现的趋势的深入分析,并提供了用于管理组织、软件和人员的相关风险的方法。
1、反恶意软件(MSRT)检测到的威胁传播方式
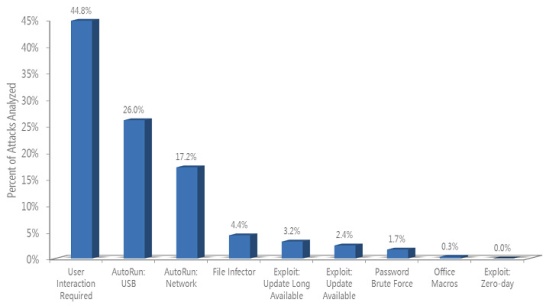
各种威胁的传播方式
微软对恶意软件删除工具 (MSRT) 在 2011 年上半年检测到的威胁传播方式进行了分类,大致有上述10种,其中有88%的威胁来自三种主要传播方式。
这三种传播方式里用户交互操作传播(44.8%)占去一半比重,这类威胁本身需要用户执行某个操作才会生效,但是通常它们都会以比较吸引人的借口为由,诱骗用户进行某些点击操作。剩下一半里则是通过USB存储设备(26%)和网络方面(17.2%)的“自动运行”功能传播。
注:通过自动运行传播的威胁几乎都集中在未打过专门安全补丁的XP和Vista系统上。Windows 7由于机制上的改变,基本不受此类威胁影响。
2、漏洞信息披露
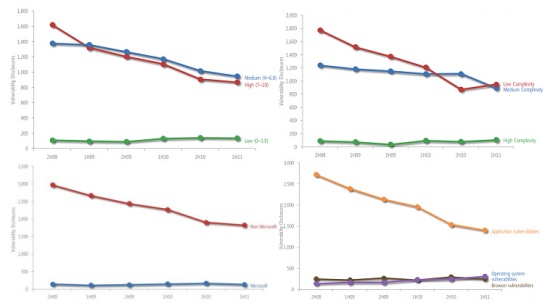
漏洞严重性和漏洞复杂性的趋势
众所周知,在软件产品中多少都会存在一些缺陷或者漏洞,能够被恶意攻击者利用来破坏软件的完整性及可靠性,从而获得某些不当利益,比如机密数据,更严重的还会引发整个系统的瘫痪。
不过令人欣慰的是,2011年上半年披露的中等严重性漏洞和高严重性漏洞的数目有所下降,分别比2010年下半年下降了6.8%和4.4%。而最容易被攻击的低复杂性漏洞数量更有大幅下降,比前12个月下降了41.2%。此外,最受人关注的操作系统漏洞数和浏览器漏洞数基本趋于稳定。
在漏洞攻击方面,今年上半年最常发现的漏洞攻击类型是针对 Oracle(原来的Sun)的 Java Runtime Environment (JRE)、Java 虚拟机 (JVM) 以及 Java 开发工具包 (JDK) 中的 Java SE 所存在的漏洞的攻击。第二个常遭到攻击的对象则是 Adobe Flash,由于2个新漏洞的曝光,导致今年第二季度检测到的针对Flash的漏洞攻击次数相对于第一季度增加了40倍。同一时期里,CVE-2010-2568漏洞也导致针对操作系统攻击的次数增多。
针对文档的攻击上,Adobe不幸再度成为首选目标,上半年检测到的大部分文档格式攻击属于影响 Adobe Acrobat 和 Adobe Reader 的攻击。
3、操作系统感染率
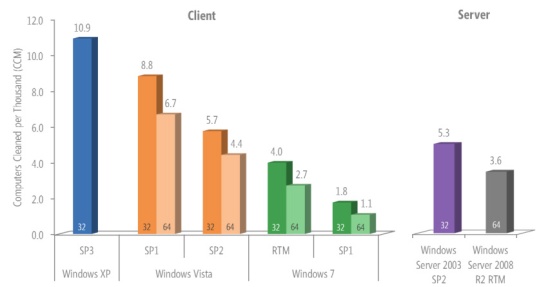
从数据上看,凡是使用上的最新发布的Windows操作系统和Service Pack服务包的,感染率始终低于旧版本的感染率。
注:这里的数据单位用的是 CCM,表示:恶意软件清除工具(MSRT)在每一千次运行中执行过清理操作的电脑数量,越低则说明电脑越干净(即不需要清理操作)
4、威胁类别
Win32/OpenCandy 是2011年整个上半年最常检测到的威胁系列。OpenCandy是一类可能与某些第三方软件安装程序绑定的恶意广告软件程序。
JS/Pornpop 是整个上半年检测到的第二常见的威胁系列,据检测,这是一类特别构造的、试图在用户的浏览器中显示弹出式广告的启用 JavaScript 的对象。
第三常见的威胁系列为Win32/Hotbar,这是一类将根据对浏览器活动的监视情况来安装浏览器工具栏(将显示定向弹出式广告)的恶意广告软件。
5、恶意网站
2011年上半年,以社交网络站点为目标的网络钓鱼迹象数占据了网络钓鱼迹象总数的最大百分比,达到47.8%,而以金融机构网站为攻击目标的迹象数占上半年所有迹象数的35.0%,低于前者。
以上为本期微软安全情报报告的内容概要,如有兴趣了解详细内容可以访问微软SIR官网,下载完整报告文档(包含简体中文版本)。


